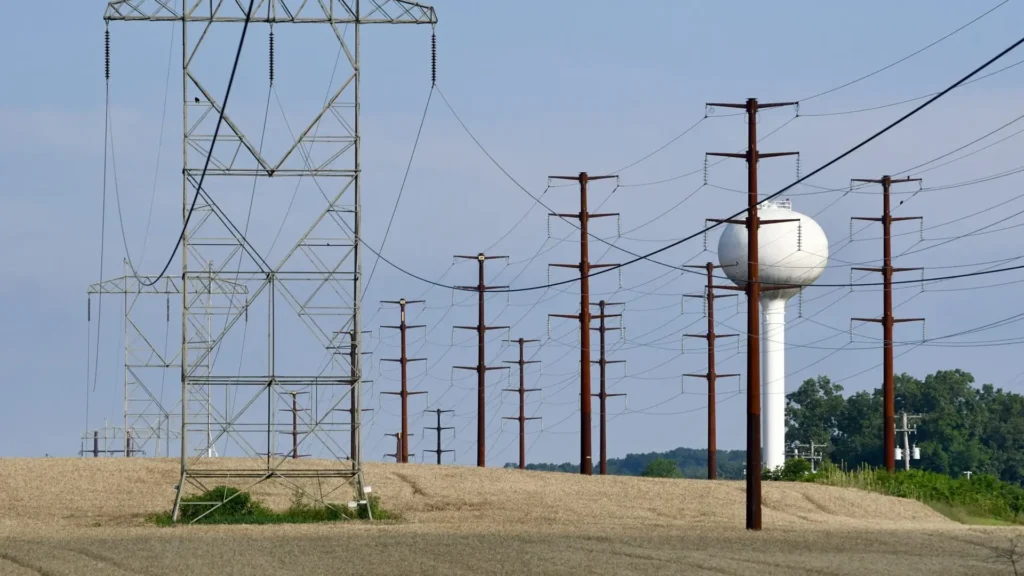
حذّر مسؤولون تنفيذيون في شركات المرافق وخبراء أمن سيبراني أعضاء مجلس نواب بنسلفانيا من تصاعد واضح في “تهديدات إلكترونية” تستهدف البنى التحتية الحيوية داخل الولاية. بحسب إفادات قدمت أمام لجنة فرعية في المجلس، تعرّضت أنظمة شركات المرافق لمحاولات ضارة متكررة تُظهر تطوّر أدوات المهاجمين وتعاظم المخاطر مع اعتماد الشبكات على اتصال الإنترنت.
أثناء جلسة استماع، شدّد القادة على أن حماية الشبكات لم تعد ترفاً بل ضرورة تشغيلية تُنافس الإنفاق على الأنابيب والمحطات، لكنهم نبهوا أيضاً إلى أن تنفيذ متطلبات أمنية جديدة يترتب عليه كلفة تقع غالباً على عاتق المشتركين ما لم تصحبه مصادر تمويل أو دعم تقني للجهات الصغيرة.
«أنظمتنا الدفاعية تحجب عشرات الآلاف من محاولات الاتصال الآلية الخبيثة ضد الخدمات المكشوفة شهرياً» — برايان هاريل
تصاعد الهجمات والوقائع
قدّم برايان هاريل، كبير موظفي الأمن في شركة FirstEnergy Pennsylvania، أرقاماً تشير إلى أن أنظمة الشركة «تمنع عشرات الآلاف من محاولات الاتصال الآلية الخبيثة ضد الخدمات المكشوفة كل شهر». تخدم الشركة نحو 2.1 مليون عميل في 56 مقاطعة بولاية بنسلفانيا، ما يوضّح حجم الأثر المحتمل على السكان إذا نجحت هجمات ضد أنظمة التحكم.
كما بيّن المشاركون أن المهاجمين إما مجرّمون تقليديون أو جهات مدعومة من دول، وأن أدواتهم باتت أكثر تطوراً بمرور الوقت، خصوصاً مع دخول تقنيات مثل الذكاء الاصطناعي في عمليات الاستهداف.
التكاليف وتأثيرها على المشتركين
أشار كريج فانستوك مدير العلاقات الحكومية في رابطة سلطات المياه البلدية إلى أن استثمارات الأمن السيبراني «تنافس» الإنفاق على الأنابيب والمضخات والتحسينات الرأسمالية. تمثّل جمعيته نحو 700 هيئة مياه بلدية، ومعظمها يخدم مجتمعات ريفية أصغر مواردياً من نظيراتها في المدن الكبرى.
وطالب فانستوك بأن تتضمّن أي تشريعات جديدة تمويلاً أو مساعدة تقنية لجهات أصغر حتى تكون المتطلبات قابلة للتنفيذ ولا تثقل كاهل المشتركين أو الجهات المحلية.
مرونة الدفاع وأدوات الذكاء الاصطناعي
ذكر سوميت ناير الرئيس التنفيذي للمعلومات في شركة Essential Utilities أن شركته تعاملت مع الأمن السيبراني كمكوّن اعتيادي للتشغيل الآمن والموثوق، تماماً كما تُعد الاستثمارات في الأنابيب ومحطات المعالجة جزءاً أساسياً من العمل. وأوضح أن الشركة لم تواجه حوادث عطّلت العمليات أو خدمات العملاء أو تسبّبت بأثر مالي جوهري، لكنها تتحمّل تكاليف التأمين السيبراني التي تتأثر بممارسات الأمن لديها.
وحذّر جيريمي يونغ رئيس شركة Federal Resources Corporation من أن الذكاء الاصطناعي بات يسرّع عملية الاستطلاع والهجمات مثل التصيّد وكشف الثغرات والاستغلال، ما يجعل الحاجة إلى رصد المخاطر المستمر أمراً حتمياً. شدّد يونغ على أن الأمن يجب أن يكون «إدارة مخاطرة مستمرة» لا مجرد تمرين امتثال دوري، ودعا إلى تنظيم يسمح بالمرونة للجهات لتطبيق الضوابط التي تثبت فاعليتها.
تحديات تشغيلية وسلسلة التوريد
أوضح ستيف ماكلوي كبير ضباط الأمن في PJM أن تغيّرات في أنماط استهلاك الكهرباء، مثل نمو مراكز البيانات والحمولات الحسابية الكبيرة، جعلت أنظمة الشبكة أكثر عرضة لصدمات تشغيلية كالترددات والجهود الزائدة والاهتزازات، ما يرفع من حساسية الشبكة لأي حدث معطّل.
كما نبّه هاريل إلى أن المخاطر لا تقتصر على الشركات نفسها بل تشمل موردين من الطرف الثالث الذين قد يمتلكون بيانات للشركة أو العملاء. وبالتالي، دعا إلى تشديد مطالب التحقق من ممارسات الأمن لدى الموردين لضمان أن سلسلة التوريد لا تظل نقطة ضعف.
خلاصة التوصيات أمام المشرّعين
اتفق المتحدثون بأن الاستثمار في الأمن السيبراني بات لا يقل أهمية عن الاستثمار في البُنى التحتية المادية، لكنهم ركّزوا على أهمية أن تكون المتطلبات قابلة للتطبيق ومصحوبة بتمويل أو دعم فني للجهات الأصغر. كما دعوا إلى سياسات تركز على نتائج الأمن وقياسها بدل تركيز صارم على مصروفات محددة فقط، وسلّطوا الضوء على دور التدريب وتوعية الموظفين كوسائل فعّالة منخفضة التكلفة لتقليل الحوادث.
في نهاية الجلسة، كرّر المشاركون أن حماية مرافق المياه والكهرباء تتطلب تنسيقاً موحّداً بين المشغلين الخاصين، الهيئات التنظيمية، الوكالات الحكومية وجميع الأطراف السياسية لضمان استمرارية الخدمات وسلامة المواطنين في مواجهة تصاعد “تهديدات إلكترونية”.